Крупные компании, что логично, не очень то любят, когда их продукты подвергаются взлому. Мало того, что это удар по их репутации, так он еще и ставит под угрозу личные данные пользователей и в перспективе может нанести гигантский финансовый ущерб. Но бывает и так, что крупные игроки рынка платят за то, чтобы их устройства или сервисы взломали. Зачем? Как бы парадоксально это ни звучало — ради улучшения системы безопасности. И именно поэтому Google готова заплатить более миллиона долларов США за взлом своего продукта.
Зачем Google платить взломщикам?
На самом деле все довольно просто. Помимо хакеров, которые ищут бреши в системе безопасности в своих личных целях, есть также группы взломщиков, которые осуществляют поиск «дыр» для того, чтобы рассказать о них производителям и для того, чтобы те залатали их. То есть тут идет, своего рода, игра на опережение — взломать устройство или сервис быстрее «плохих парней» и успеть исправить ошибки.
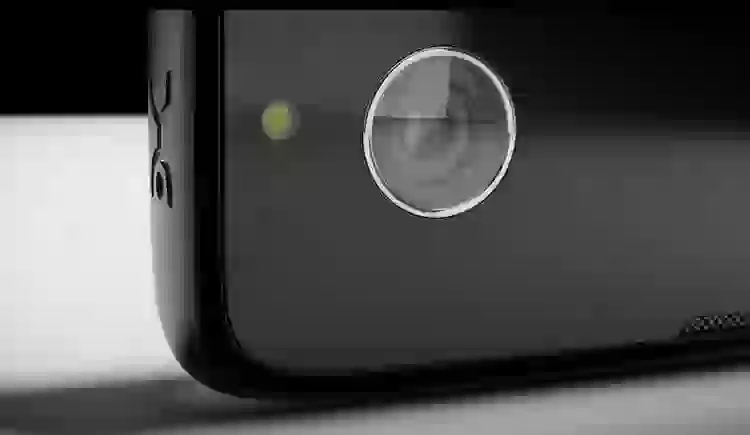
Чип Titan M также можно найти в ключе безопасности Titan, о котором мы также сообщали ранее. Этот гаджет можно использовать далеко за пределами Android — он работает также на Chrome OS, macOS и Windows. Но вернемся наградам за взлом. Не так давно представители Google в своем блоге сказали, что увеличивают выплаты за взлом и указание на бреши в своих продуктах, а также и то, что компания уже выплатила в общей сложности более 4 миллионов долларов США в виде вознаграждений за 1800 найденных ошибок от тех, кто смог идентифицировать уязвимости на своей платформе. Но самое интересное касается уже упомянутого чипа Titan M.
Мы представляем главный приз в размере 1 миллион долларов за полный взлом и доступ к внутреннему содержимому Titan M, которое ставит под угрозу этот элемент обеспечения безопасности на устройствах Pixel. — говорят представители Google. Кроме того, мы запустим специальную программу, предлагающую 50% бонус за эксплойты, найденные в этом чипе на конкретных версиях Android, что означает, что наш главный приз теперь составляет 1,5 миллиона долларов.
Стоит заметить, что данная инициатива существует в рамках программы Android Bug Bounty, которая была запущена еще в 2026 году. Но в последний год Google начала вкладывать в нее больше денег, так как она подключила сюда не только специалистов, которые ищут несовершенства в аппаратах компании, но и людей для вычисления угроз в магазине Google Play и на всей экосистеме Android в целом.
Комментарии (4)
Спорно, конечно, но идея имеет право на жизнь
Спасибо! Очень вовремя попалась на глаза эта новость
Вполне логично, даже добавить нечего
Всё кратко и без лишних предисловий. Респект.